



 Iscriviti alla Newsletter


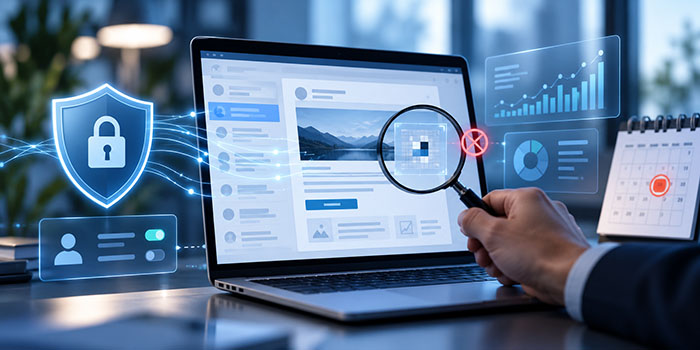
Scade il 29 ottobre 2026 il termine per l’adeguamento per tutti i soggetti che utilizzano tracking pixel nelle e-mail (aziende, piattaforme e gestori di newsletter e DEM) dovranno conformarsi alle nuove Linee Guida del Garante Privacy come da Provvedimento n. 284 del 17 aprile 2026 sull'utilizzo dei cosiddetti tracking pixel nelle comunicazioni di posta elettronica.
Cosa sono esattamente i tracking pixel?
I tracking pixel sono strumenti che possono essere utilizzati nelle comunicazioni di posta elettronica per tracciare i comportamenti del destinatario di una email accogliendo informazioni che lo riguardano relative alle sue interazioni con il messaggio. (sono immagini molto piccole spesso ridotte all’unità grafica minima visualizzabile sullo schermo, appunto il pixel).
Si tratta di strumenti frequentemente integrati nelle piattaforme di e-mail marketing, nei servizi per l'invio di newsletter e nei sistemi di gestione delle relazioni con la clientela (CRM).
Poiché consentono la raccolta di dati personali, spesso perfino senza che l’utente ne sia consapevole, il loro utilizzo deve rispettare specifiche regole in materia di protezione dei dati personali. Le attività di tracciamento possono perseguire finalità differenti, che devono essere correttamente individuate e rappresentate nell'informativa privacy.
Cosa devono fare le imprese?
Alla luce delle nuove disposizioni, le imprese che utilizzano piattaforme per newsletter, e-mail marketing o comunicazioni automatizzate devono verificare, anche confrontandosi con i fornitori dei servizi e delle piattaforme utilizzate, se siano presenti funzionalità di tracciamento, quali informazioni vengano raccolte, per quali finalità e da quali soggetti.
Tale verifica è particolarmente importante quando l’impresa opera come titolare del trattamento, poiché rimane responsabile della conformità delle attività svolte mediante gli strumenti utilizzati, anche se forniti da terzi. Sulla base delle verifiche effettuate, dovranno essere eventualmente aggiornate le informative, le modalità di acquisizione e revoca dei consensi, il registro delle attività di trattamento e, quando opportuno, la valutazione del legittimo interesse.
“La verifica dell’applicazione di queste Linee Guida rientrerà tra le attività ispettive previste dal Garante per il secondo semestre del 2026”.
CNA Roma supporta le imprese nella protezione dei dati personali, nella valutazione dei rischi informatici, nella formazione del personale e nell’adozione di misure tecniche e organizzative coerenti con il Reg. 679/2016 (GDPR).
Per maggiori informazioni scrivi al nostro esperto sulla privacy policy:
Francesco Mallimo
📩 mallimo@cnaroma.it
📱 348 021 9437
📞 06 57 015 377